Web Application Scanners: คืออะไรและทำงานอย่างไร
Web Application Scanner คืออะไร
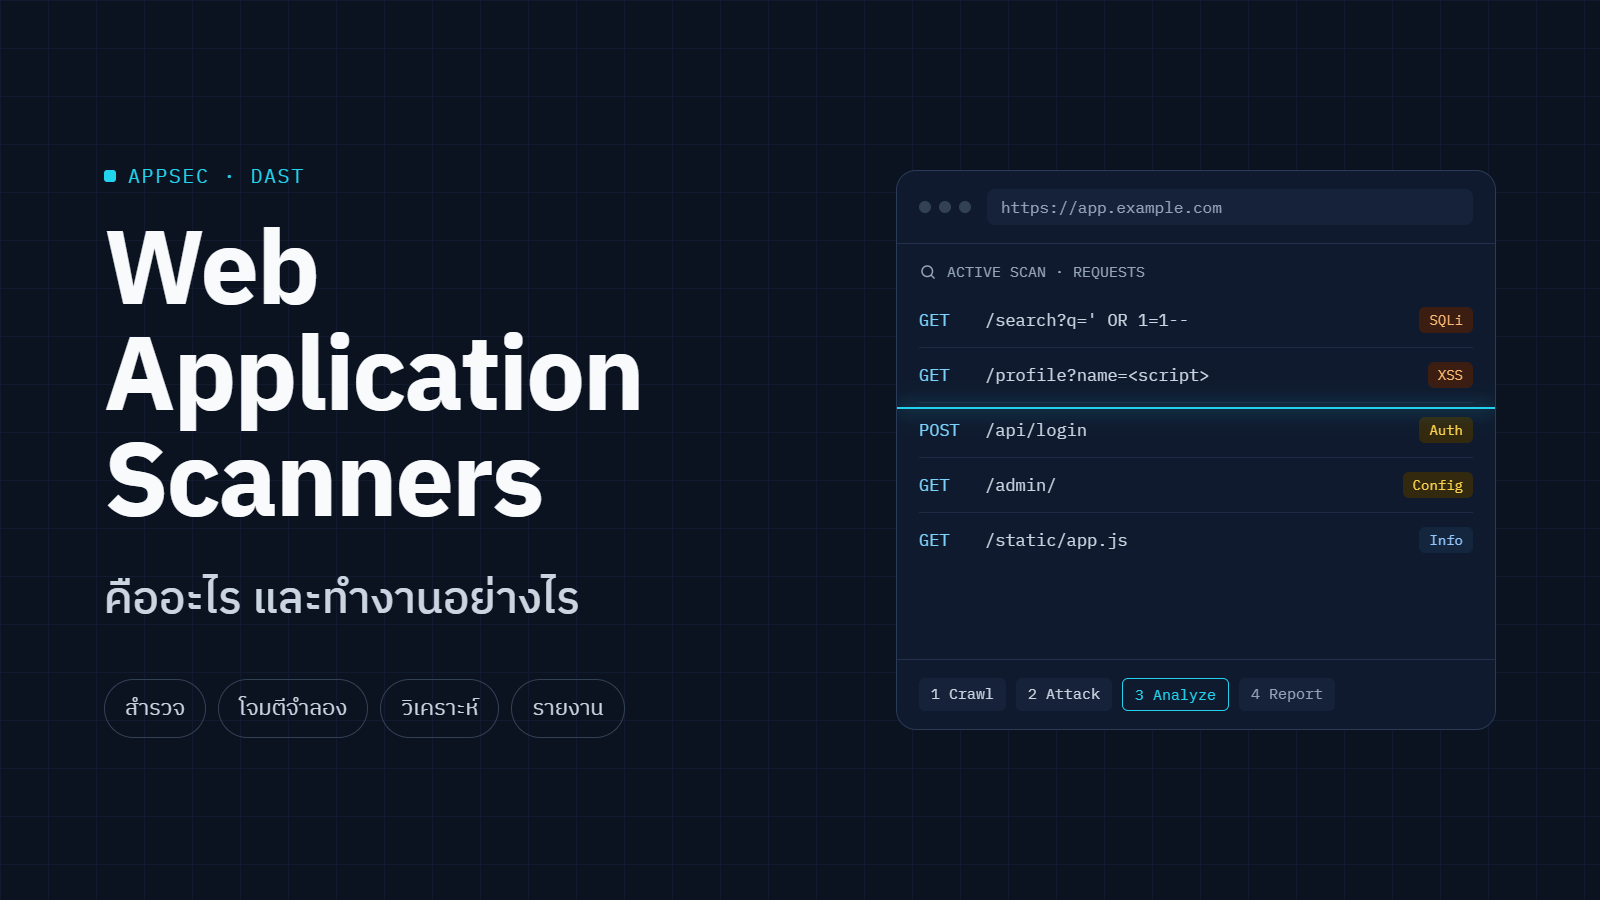
Web Application Scanner คือเครื่องมืออัตโนมัติที่ตรวจหาช่องโหว่ด้านความปลอดภัยของเว็บแอปพลิเคชัน โดยจำลองพฤติกรรมของผู้โจมตีผ่านคำขอ HTTP/HTTPS แล้ววิเคราะห์การตอบสนองของระบบ เครื่องมือกลุ่มนี้มักเรียกอีกชื่อหนึ่งว่า DAST (Dynamic Application Security Testing) เพราะทดสอบแอปพลิเคชันขณะที่ระบบกำลังทำงานจริง
องค์กรใช้เครื่องมือนี้ด้วยเหตุผลหลัก 3 ประการ ได้แก่
- ลดความเสี่ยงก่อนถูกโจมตีจริง ค้นพบจุดอ่อน เช่น SQL Injection หรือ Cross-Site Scripting (XSS) ก่อนที่ผู้ไม่หวังดีจะพบ
- ตรวจสอบได้บ่อยและครอบคลุม สแกนหน้าเว็บและพารามิเตอร์จำนวนมากในเวลาสั้น ซึ่งการทดสอบด้วยคนเพียงอย่างเดียวทำได้ยาก
- สนับสนุนการปฏิบัติตามมาตรฐาน ใช้เป็นหลักฐานประกอบการตรวจประเมินตามมาตรฐานหรือข้อกำหนด เช่น PCI DSS และ ISO/IEC 27001
หลักการทำงาน
สแกนเนอร์ทำงานเป็นวงจร 4 ขั้นตอน และวนกลับไปสำรวจซ้ำเมื่อพบหน้าใหม่ จนกว่าจะครอบคลุมขอบเขตที่กำหนด
[embed: node/8b11a470-57db]
- Crawling (สำรวจ) ไล่ตามลิงก์ ฟอร์ม และ API เพื่อสร้างแผนที่ของแอปพลิเคชัน พร้อมระบุจุดที่รับข้อมูลจากผู้ใช้ เช่น พารามิเตอร์ใน URL, Cookie และ Header
- Attack (โจมตีจำลอง) ส่ง Payload ที่ออกแบบมาเฉพาะ เช่น อักขระพิเศษของ SQL หรือสคริปต์ทดสอบ เข้าไปในทุกจุดรับข้อมูล เทคนิคนี้เรียกว่า Fuzzing
- Analysis (วิเคราะห์) เทียบการตอบสนองกับรูปแบบที่บ่งชี้ช่องโหว่ เช่น ข้อความ Error ของฐานข้อมูล สคริปต์ที่ถูกสะท้อนกลับมา หรือเวลาตอบสนองที่ผิดปกติ
- Reporting (รายงาน) สรุปช่องโหว่ที่พบ ระดับความรุนแรง หลักฐาน Request/Response และแนวทางแก้ไข
ประเภทของการสแกน
Web Application Scanner จัดอยู่ในกลุ่ม DAST แต่ควรเข้าใจควบคู่กับแนวทางอื่น เพราะแต่ละแนวทางมองเห็นปัญหาคนละมุม
| แนวทาง | สิ่งที่ตรวจ | จังหวะที่เหมาะสม | จุดเด่น | ข้อจำกัด |
| DAST (Dynamic) | แอปพลิเคชันที่กำลังทำงาน จากภายนอก (Black-box) | ก่อนขึ้นระบบจริง และตรวจซ้ำเป็นระยะ | ไม่ต้องใช้ซอร์สโค้ด เห็นปัญหาจากการตั้งค่าและสภาพแวดล้อมจริง | บอกตำแหน่งบรรทัดโค้ดไม่ได้ ครอบคลุมเฉพาะหน้าที่เข้าถึงได้ |
| SAST (Static) | ซอร์สโค้ดหรือไบนารี โดยไม่ต้องรันระบบ (White-box) | ระหว่างพัฒนา | ชี้จุดที่ต้องแก้ในโค้ดได้ตรง พบปัญหาตั้งแต่ต้น | มองไม่เห็นปัญหาจากการตั้งค่าเซิร์ฟเวอร์ มักมี False Positive |
| IAST (Interactive) | พฤติกรรมภายในแอปพลิเคชันผ่าน Agent ขณะทดสอบ | ช่วงทดสอบ (QA) | ระบุบรรทัดโค้ดและยืนยันการโจมตีได้พร้อมกัน | ต้องติดตั้ง Agent และรองรับเฉพาะบางภาษา |
นอกจากนี้ การสแกนแบบ DAST ยังแบ่งตามวิธีการได้อีก 2 มิติ
- Passive vs Active Scan — Passive Scan อ่านเฉพาะทราฟฟิกที่ผ่านไปมา เช่น ตรวจ Security Header หรือ Cookie Flag จึงปลอดภัยต่อระบบ ส่วน Active Scan ส่ง Payload โจมตีจริง จึงพบช่องโหว่ได้มากกว่า แต่อาจทำให้ระบบช้าลงหรือเกิดข้อมูลขยะในฐานข้อมูล
- Unauthenticated vs Authenticated Scan — แบบไม่ล็อกอินเห็นเฉพาะส่วนสาธารณะ ส่วนแบบล็อกอินด้วยบัญชีทดสอบเข้าถึงฟังก์ชันภายในได้ ซึ่งมักเป็นจุดที่มีความเสี่ยงสูงกว่า
ช่องโหว่ที่ตรวจพบได้และข้อจำกัด
สแกนเนอร์ตรวจจับช่องโหว่ที่มีรูปแบบชัดเจนได้ดี แต่ตรวจจับปัญหาเชิงตรรกะทางธุรกิจได้จำกัด ตารางต่อไปนี้เทียบกับ OWASP Top 10:2025 ซึ่งเป็นฉบับปัจจุบัน โดยระดับความสามารถเป็นการประเมินทั่วไป ผลจริงขึ้นอยู่กับเครื่องมือและการตั้งค่า
| หมวด OWASP Top 10:2025 | สแกนเนอร์ตรวจจับได้ | ตัวอย่างสิ่งที่พบ |
| A05 Injection | ดี | SQL Injection, XSS, Command Injection |
| A02 Security Misconfiguration | ดี | ขาด Security Header, เปิด Directory Listing, หน้า Error เปิดเผยข้อมูล |
| A04 Cryptographic Failures | บางส่วน | TLS เวอร์ชันเก่า, Cookie ไม่มี Secure Flag |
| A03 Software Supply Chain Failures | บางส่วน | ไลบรารี JavaScript เวอร์ชันที่มีช่องโหว่ที่เปิดเผยแล้ว |
| A07 Authentication Failures | บางส่วน | ไม่จำกัดจำนวนครั้งล็อกอิน, Session ไม่หมดอายุ |
| A10 Mishandling of Exceptional Conditions | บางส่วน | ระบบแสดง Stack Trace เมื่อได้รับข้อมูลผิดรูปแบบ |
| A01 Broken Access Control | จำกัด | ผู้ใช้ทั่วไปเข้าถึงข้อมูลของผู้อื่น (IDOR) มักต้องทดสอบด้วยคน |
| A06 Insecure Design | จำกัด | ข้อบกพร่องในการออกแบบกระบวนการทางธุรกิจ |
| A08 Software or Data Integrity Failures | จำกัด | การอัปเดตที่ไม่ตรวจลายเซ็น |
| A09 Security Logging & Alerting Failures | แทบไม่ได้ | สแกนเนอร์มองไม่เห็นระบบ Log ภายใน |
ข้อจำกัดสำคัญที่ผู้ใช้ควรทราบ
- False Positive สแกนเนอร์อาจรายงานช่องโหว่ที่ไม่มีอยู่จริง จึงต้องมีผู้เชี่ยวชาญตรวจสอบก่อนส่งให้ทีมพัฒนา
- False Negative การสแกนไม่พบช่องโหว่ไม่ได้หมายความว่าระบบปลอดภัย โดยเฉพาะช่องโหว่เชิงตรรกะทางธุรกิจ
- ความครอบคลุมของการ Crawl แอปพลิเคชันแบบ Single-Page Application หรือหน้าที่ต้องกรอกฟอร์มหลายขั้นตอนอาจถูกสแกนไม่ครบ
ด้วยเหตุนี้ แนวปฏิบัติที่ดีคือใช้สแกนเนอร์ควบคู่กับการทดสอบเจาะระบบ (Penetration Testing) โดยผู้เชี่ยวชาญ ไม่ใช้แทนกัน
ตัวอย่างเครื่องมือที่นิยม
เครื่องมือมีทั้งแบบโอเพนซอร์สและเชิงพาณิชย์ เครื่องมือฟรีเหมาะกับการเริ่มต้นและตรวจช่องโหว่พื้นฐาน ส่วนเครื่องมือเชิงพาณิชย์มักเพิ่มความสามารถด้านการสแกนหลังล็อกอินที่ซับซ้อน การยืนยันช่องโหว่อัตโนมัติ และรายงานตามมาตรฐาน (ที่มา)
| เครื่องมือ | ประเภทสิทธิ์ | เหมาะกับ |
| ZAP (Zed Attack Proxy) | โอเพนซอร์ส | การสแกนทั่วไปและการต่อเข้ากับ CI/CD ใช้ได้ทั้งแบบอัตโนมัติและแบบทดสอบด้วยมือ |
| Burp Suite | มีรุ่นฟรี (Community) และเชิงพาณิชย์ | ผู้ทดสอบเจาะระบบที่ต้องดักจับและแก้ไข Request เอง |
| Nuclei | โอเพนซอร์ส (MIT) | การสแกนตาม Template หาช่องโหว่ที่ทราบแล้วอย่างรวดเร็ว |
| Nikto | โอเพนซอร์ส | ตรวจการตั้งค่าและไฟล์เสี่ยงบนเว็บเซิร์ฟเวอร์ |
| Wapiti | โอเพนซอร์ส | การสแกนเว็บแบบเบา ใช้งานผ่าน Command Line |
| Invicti | เชิงพาณิชย์ | องค์กรขนาดใหญ่ มี Proof-Based Scanning ยืนยันว่าช่องโหว่ถูกโจมตีได้จริงก่อนรายงาน |
| HCL AppScan | เชิงพาณิชย์ | องค์กรที่ต้องการรายงานตาม OWASP Top 10:2025 |
| Qualys WAS | เชิงพาณิชย์ | การสแกนผ่านคลาวด์สำหรับหลายแอปพลิเคชัน |
การเลือกเครื่องมือควรพิจารณาจากขนาดของระบบ งบประมาณ ทักษะของทีม และมาตรฐานที่ต้องปฏิบัติตาม ส่วนราคาเครื่องมือเชิงพาณิชย์ควรสอบถามจากผู้จำหน่ายโดยตรง
ขั้นตอนการใช้งานและแนวปฏิบัติที่ดี
การสแกนที่ได้ผลและปลอดภัยเริ่มจากการได้รับอนุญาต และจบด้วยการตรวจซ้ำหลังแก้ไข
- ขออนุญาตเป็นลายลักษณ์อักษร ระบุขอบเขต URL ช่วงเวลา และผู้รับผิดชอบให้ชัดเจน
- เตรียมสภาพแวดล้อม สแกนบนระบบทดสอบ (Staging) ก่อน สำรองข้อมูล และเตรียมบัญชีทดสอบตามบทบาทผู้ใช้
- ตั้งค่าสแกนเนอร์ กำหนดขอบเขต วิธีล็อกอิน หน้าที่ต้องยกเว้น (เช่น ปุ่มลบข้อมูลหรือออกจากระบบ) และความเร็วในการส่ง Request
- เริ่มจาก Passive Scan แล้วจึง Active Scan เพื่อลดผลกระทบต่อระบบ
- ตรวจสอบผลและจัดลำดับ คัดกรอง False Positive แล้วจัดลำดับตามความรุนแรง เช่น ใช้คะแนน CVSS
- แก้ไขและสแกนซ้ำ ยืนยันว่าช่องโหว่ถูกปิดจริงและไม่เกิดปัญหาใหม่
- ผนวกเข้ากับกระบวนการพัฒนา ตั้งให้สแกนอัตโนมัติใน CI/CD Pipeline ทุกครั้งที่มีการเผยแพร่เวอร์ชันใหม่
ข้อควรระวังด้านกฎหมาย การสแกนระบบของผู้อื่นโดยไม่ได้รับอนุญาต อาจเข้าข่ายความผิดตามพระราชบัญญัติว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550 และที่แก้ไขเพิ่มเติม แม้เจตนาจะเพียงตรวจสอบความปลอดภัย ควรสแกนเฉพาะระบบของตนเองหรือระบบที่ได้รับอนุญาตเป็นลายลักษณ์อักษรเท่านั้น หากต้องการฝึกใช้งาน สามารถใช้แอปพลิเคชันที่ออกแบบมาให้มีช่องโหว่เพื่อการเรียนรู้ เช่น OWASP Juice Shop บนเครื่องของตนเอง
สรุป
Web Application Scanner เป็นเครื่องมือด่านแรกที่คุ้มค่าสำหรับการค้นหาช่องโหว่ที่มีรูปแบบชัดเจนอย่างสม่ำเสมอ เช่น Injection และการตั้งค่าที่ผิดพลาด อย่างไรก็ตาม ผลการสแกนต้องผ่านการตรวจสอบโดยผู้เชี่ยวชาญ และควรใช้ควบคู่กับ SAST และ Penetration Testing เพื่อครอบคลุมช่องโหว่เชิงตรรกะที่เครื่องมืออัตโนมัติมองไม่เห็น
แหล่งอ้างอิง
- OWASP Top 10:2025 — Introduction
- OWASP — Vulnerability Scanning Tools (DAST)
- OWASP Developer Guide — DAST Tools
- Invicti — OWASP Top 10 update for 2025
- AppSec Santa — Free DAST Tools
- Bright Security — DAST Tools
- PeerJ — Comparative evaluation of approaches & tools for security testing of Web applications (2025)