VA Scan คืออะไร ต่างจาก Pentest อย่างไร?
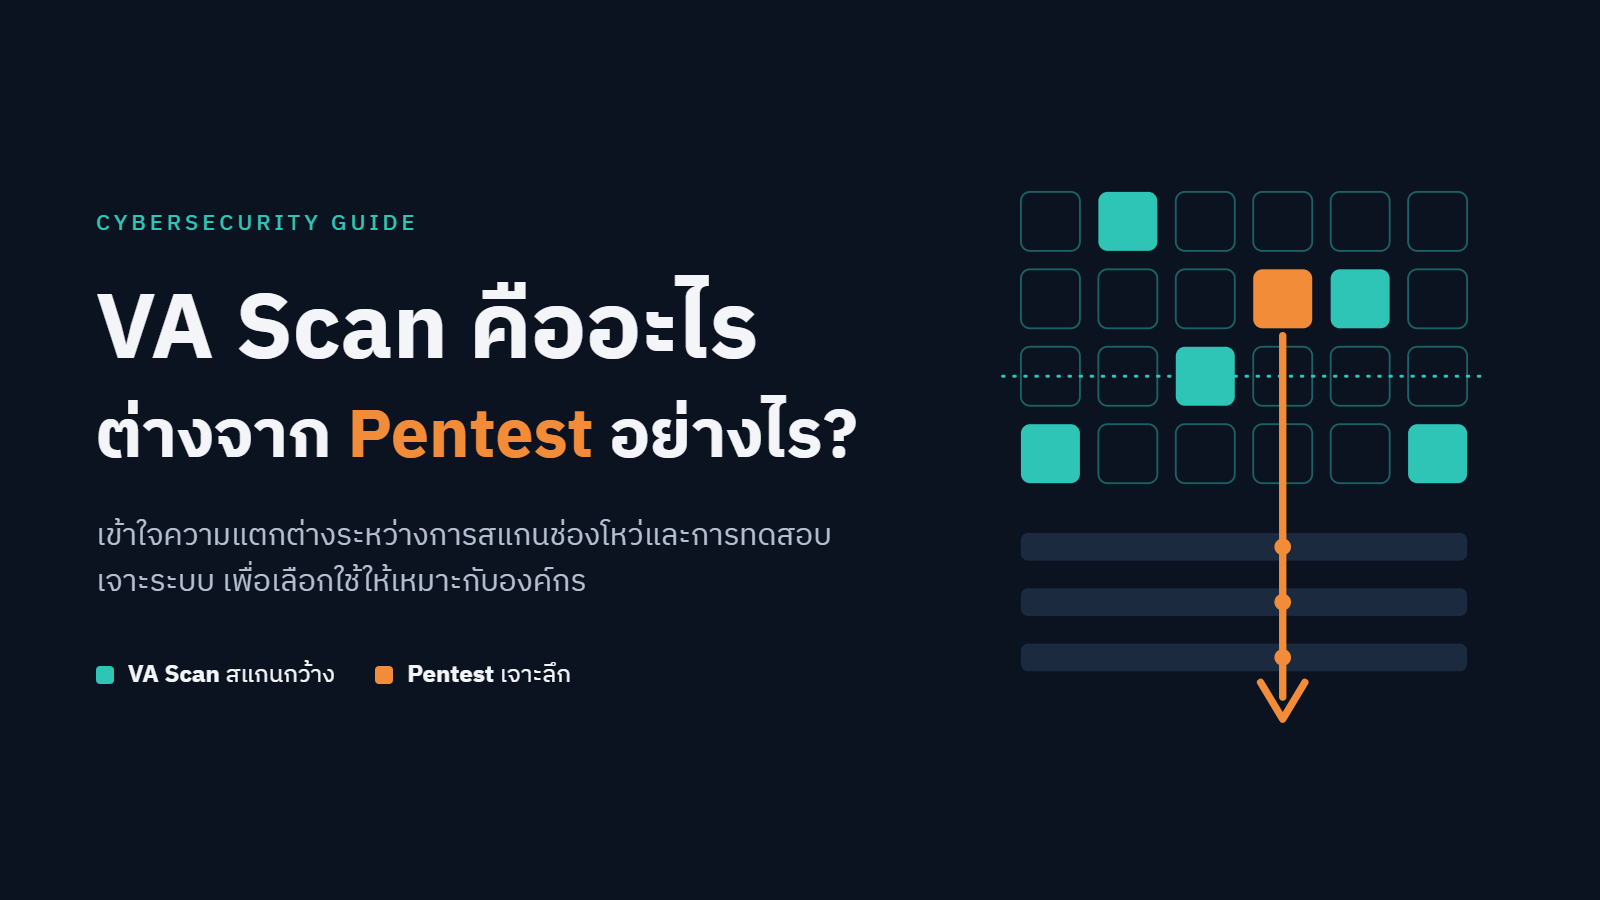
VA Scan กับ Pentest เป็นการตรวจสอบความปลอดภัยคนละระดับ VA Scan มุ่งค้นหาช่องโหว่ให้ได้กว้างและครอบคลุมที่สุด ส่วน Pentest มุ่งพิสูจน์ว่าช่องโหว่เหล่านั้นถูกโจมตีได้จริงหรือไม่ และสร้างความเสียหายได้มากเพียงใด องค์กรส่วนใหญ่จึงควรใช้ทั้งสองแบบร่วมกัน
ทำไมสองคำนี้จึงมักถูกใช้สับสน
ในทางปฏิบัติ คำว่า VA Scan และ Pentest มักถูกใช้แทนกัน หรือรวมเป็นคำเดียวว่า VAPT (Vulnerability Assessment and Penetration Testing) ทั้งในเอกสารขอเสนอราคาและในข้อเสนอบริการ ความสับสนนี้ทำให้องค์กรบางแห่งได้รับเพียงผลสแกนอัตโนมัติ ทั้งที่ต้องการการทดสอบเจาะระบบเต็มรูปแบบ
การเข้าใจความแตกต่างจึงช่วยให้องค์กรกำหนดขอบเขตงาน งบประมาณ และความคาดหวังต่อผลลัพธ์ได้ถูกต้อง
VA Scan คืออะไร
VA Scan (Vulnerability Assessment Scan) คือการสแกนหาช่องโหว่ที่ทราบกันอยู่แล้วในระบบเครือข่าย เซิร์ฟเวอร์ เว็บแอปพลิเคชัน และซอฟต์แวร์ของบุคคลที่สาม โดยใช้เครื่องมืออัตโนมัติเป็นหลัก เป้าหมายคือค้นหาจุดอ่อนให้ได้มากที่สุดเท่าที่เครื่องมือเข้าถึงได้ ก่อนที่ผู้ไม่หวังดีจะพบและนำไปใช้
ตัวอย่างช่องโหว่ที่ VA Scan ตรวจพบได้ ได้แก่ ซอฟต์แวร์เวอร์ชันเก่าที่ยังไม่ได้อัปเดตแพตช์ พอร์ตที่เปิดทิ้งไว้โดยไม่จำเป็น การตั้งค่าที่ไม่ปลอดภัย และช่องโหว่เว็บที่พบบ่อย เช่น SQL Injection และ Cross-Site Scripting (XSS)
ขั้นตอนการทำ VA Scan
- กำหนดขอบเขต เช่น ช่วง IP, Subnet หรือ URL ที่ต้องการสแกน
- ใช้เครื่องมือสแกน เช่น Nessus, OpenVAS, Qualys หรือ Rapid7 เทียบกับฐานข้อมูลช่องโหว่ที่เปิดเผยแล้ว (CVE)
- จัดลำดับความรุนแรงตามคะแนน CVSS (Critical, High, Medium, Low)
- ตรวจสอบผลเบื้องต้น คัดกรอง False Positive และจัดทำรายงานพร้อมคำแนะนำในการแก้ไข
ผลลัพธ์ที่ได้คือรายการช่องโหว่ตามรหัส CVE และระดับความเสี่ยง ข้อจำกัดสำคัญคือผลสแกนอาจมี False Positive จำนวนมาก และไม่สามารถบอกได้ว่าช่องโหว่ใดถูกโจมตีได้จริง
Pentest คืออะไร
Pentest (Penetration Testing) คือการจำลองการโจมตีจริงโดยผู้เชี่ยวชาญด้านความปลอดภัย (Ethical Hacker) ซึ่งใช้เครื่องมือ เทคนิค และวิธีการเดียวกับผู้โจมตี ภายใต้ขอบเขตและการอนุญาตที่ตกลงกันล่วงหน้า เป้าหมายคือพิสูจน์ว่าช่องโหว่ใดนำไปสู่การเจาะระบบได้จริง และผู้โจมตีเข้าไปได้ลึกเพียงใด
Pentest ใช้ทั้งเครื่องมืออัตโนมัติและการวิเคราะห์ด้วยคน จึงค้นพบช่องโหว่ที่เครื่องสแกนมองไม่เห็น เช่น ช่องโหว่ทางตรรกะทางธุรกิจ (Business Logic Flaw) การยกระดับสิทธิ์ (Privilege Escalation) และการนำช่องโหว่เล็กหลายจุดมาเชื่อมต่อกันจนเกิดความเสียหายร้ายแรง
รูปแบบการทดสอบ
- Black Box ผู้ทดสอบไม่ได้รับข้อมูลระบบล่วงหน้า ใกล้เคียงกับผู้โจมตีภายนอกมากที่สุด
- Gray Box ผู้ทดสอบได้รับข้อมูลบางส่วน เช่น บัญชีผู้ใช้ทั่วไป
- White Box ผู้ทดสอบได้รับข้อมูลครบถ้วน เช่น สถาปัตยกรรมและซอร์สโค้ด
ขั้นตอนการทำ Pentest
- วางแผนและกำหนดขอบเขต รวมถึงกติกาการทดสอบ (Rules of Engagement)
- รวบรวมข้อมูลเป้าหมาย (Reconnaissance)
- สแกนหาช่องโหว่ ซึ่งขั้นตอนนี้มักใช้ VA Scan
- พยายามเจาะระบบ (Exploitation) เพื่อยืนยันช่องโหว่
- ประเมินผลกระทบหลังเจาะระบบได้ (Post-Exploitation) เช่น เข้าถึงข้อมูลสำคัญได้หรือไม่
- จัดทำรายงานพร้อมหลักฐาน ผลกระทบต่อธุรกิจ และทดสอบซ้ำ (Retest) หลังแก้ไข
ผลลัพธ์ที่ได้คือรายงานเชิงลึกที่มีหลักฐานทำซ้ำได้ และช่องโหว่ที่ระบุได้รับการยืนยันโดยผู้ทดสอบแล้ว
เปรียบเทียบ VA Scan กับ Pentest
ความแตกต่างหลักคือ VA Scan เน้นความกว้างด้วยเครื่องมืออัตโนมัติ ส่วน Pentest เน้นความลึกด้วยผู้เชี่ยวชาญ
| ประเด็น | VA Scan | Pentest |
| เป้าหมาย | ค้นหาช่องโหว่ที่ทราบกันให้ได้มากที่สุด | พิสูจน์ว่าช่องโหว่ถูกโจมตีได้จริงและประเมินผลกระทบ |
| วิธีการ | เครื่องมืออัตโนมัติเป็นหลัก | ผู้เชี่ยวชาญเป็นหลัก เครื่องมือเป็นส่วนประกอบ |
| ขอบเขต | กว้าง ครอบคลุมทุกระบบที่เครื่องมือเข้าถึง | ลึก เฉพาะระบบหรือแอปพลิเคชันที่กำหนด |
| การเจาะระบบจริง | ไม่มี | มี ภายใต้การอนุญาต |
| False Positive | มีได้มาก ต้องคัดกรองเอง | น้อย เพราะผู้ทดสอบยืนยันก่อนรายงาน |
| ช่องโหว่ทาง Business Logic | แทบไม่พบ | พบได้ |
| ระยะเวลา | หลักชั่วโมงถึงไม่กี่วัน | หลายวันถึงหลายสัปดาห์ ตามขอบเขต |
| ความถี่ | สม่ำเสมอ เช่น รายเดือนหรือรายไตรมาส | รายปี หรือเมื่อมีการเปลี่ยนแปลงระบบครั้งใหญ่ |
| ค่าใช้จ่าย | ต่ำกว่า มีทั้งเครื่องมือโอเพนซอร์สและเชิงพาณิชย์ | สูงกว่า คิดตามโครงการและขอบเขตงาน |
| ผลลัพธ์ | รายการช่องโหว่ตาม CVE และคะแนน CVSS | รายงานเชิงลึกพร้อมหลักฐานและผลกระทบต่อธุรกิจ |
ที่มา: SecureLayer7, Packetlabs
ควรเลือกแบบใด
คำตอบสำหรับองค์กรส่วนใหญ่คือใช้ทั้งสองแบบเสริมกัน VA Scan เป็นการตรวจสุขภาพระบบอย่างสม่ำเสมอ ส่วน Pentest เป็นการตรวจเชิงลึกเป็นระยะ
กรณีที่เหมาะกับ VA Scan
- ต้องการเห็นภาพรวมช่องโหว่ของทุกระบบอย่างต่อเนื่อง
- ตรวจสอบหลังติดตั้งแพตช์ เพิ่มเซิร์ฟเวอร์ หรือเปลี่ยนการตั้งค่า
- งบประมาณจำกัด แต่ต้องการเริ่มต้นดูแลความปลอดภัยอย่างเป็นระบบ
กรณีที่เหมาะกับ Pentest
- ก่อนเปิดใช้งานระบบใหม่ เว็บไซต์ หรือแอปพลิเคชันที่เกี่ยวข้องกับข้อมูลสำคัญ
- หลังเปลี่ยนแปลงสถาปัตยกรรมระบบครั้งใหญ่ เช่น ย้ายระบบขึ้นคลาวด์
- ต้องปฏิบัติตามมาตรฐานหรือข้อกำหนด เช่น PCI DSS ซึ่งกำหนดให้สแกนช่องโหว่ทุกไตรมาสและทำ Pentest อย่างน้อยปีละครั้ง
- ต้องการหลักฐานที่น่าเชื่อถือสำหรับผู้บริหาร ผู้ตรวจสอบ หรือคู่ค้า
แนวทางใช้ร่วมกัน
- ทำ VA Scan เป็นประจำ เช่น รายเดือนหรือรายไตรมาส ตามขนาดและความเสี่ยงขององค์กร
- แก้ไขช่องโหว่ระดับ Critical และ High ก่อน
- ทำ Pentest ปีละครั้ง หรือทุกครั้งที่มีการเปลี่ยนแปลงระบบสำคัญ
- ทดสอบซ้ำหลังแก้ไข เพื่อยืนยันว่าช่องโหว่ถูกปิดแล้วจริง
ข้อควรระวังในการจัดจ้าง: ควรระบุในขอบเขตงาน (TOR) ให้ชัดเจนว่าต้องการ VA Scan หรือ Pentest เพราะผู้ให้บริการบางรายอาจนำผลสแกนอัตโนมัติมาเสนอเป็น Pentest (Bulletproof)
สรุป
VA Scan ตอบคำถามว่า “ระบบมีช่องโหว่อะไรบ้าง” ส่วน Pentest ตอบคำถามว่า “ช่องโหว่ใดส่งผลเสียหายจริง และร้ายแรงเพียงใด” ทั้งสองจึงไม่ใช่ทางเลือกที่แทนกัน แต่เป็นส่วนหนึ่งของกระบวนการบริหารความเสี่ยงด้านไซเบอร์เดียวกัน
องค์กรควรเริ่มจาก VA Scan เป็นประจำเพื่อปิดช่องโหว่พื้นฐาน แล้วทำ Pentest เป็นระยะเพื่อยืนยันว่าระบบป้องกันได้จริงในสถานการณ์การโจมตีจริง
แหล่งข้อมูล
- Packetlabs: Differences Between a VA Scan and a Pentest
- SecureLayer7: Penetration test vs vulnerability assessment
- RSI Security: What is the Difference Between a VA Scan and a Pen Test?
- Bulletproof: VA scans or pen tests
- หัวข้ออ้างอิง: Cloud HM – VA Scan คืออะไร ต่างจาก Pentest อย่างไร? (ไม่สามารถเปิดอ่านได้จากระบบนี้)